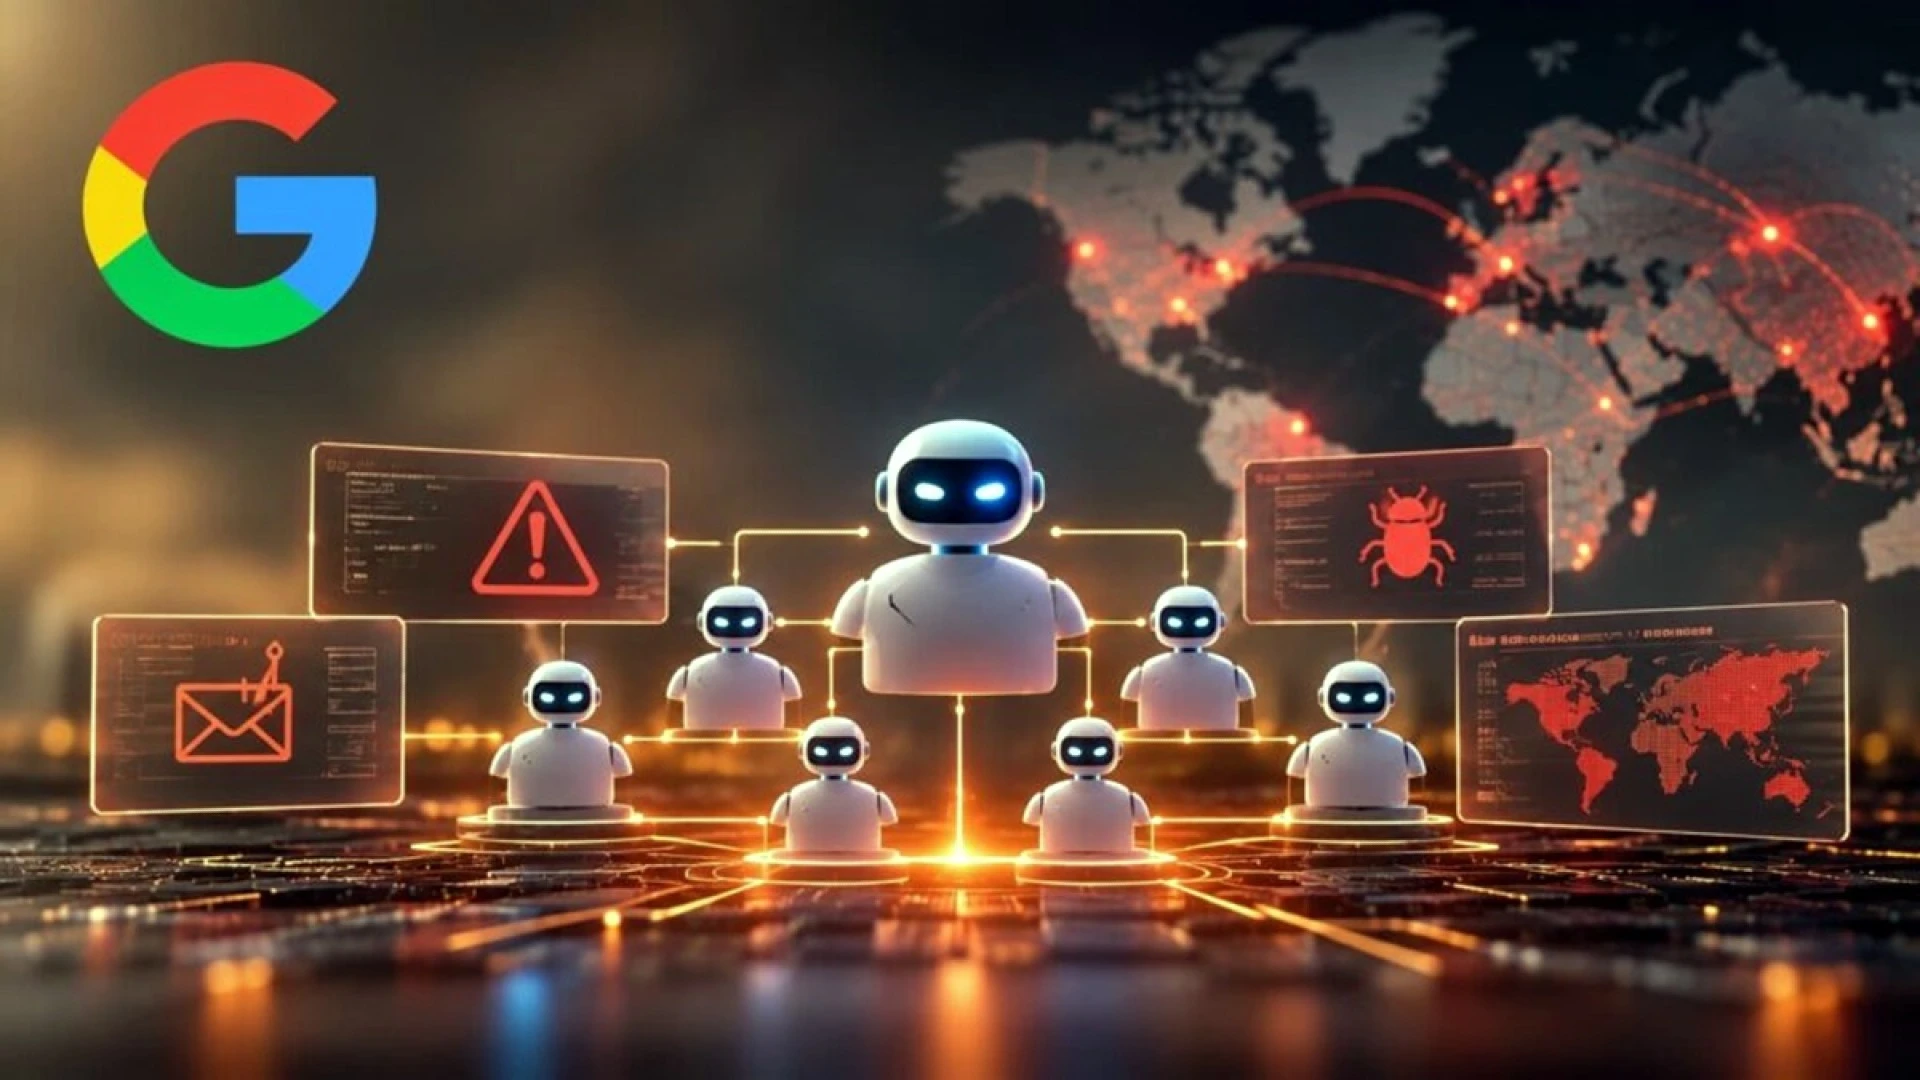
Google Tehdit İstihbarat Grubu tarafından yayınlanan siber güvenlik raporuna göre, devlet destekli hacker grupları ve siber suçlularca güvenlik açıklarını bulmak ve bunlardan yararlanmak için birden fazla yapay zeka ajanı birlikte kullanılmaya başlandı.
Uzmanlar insan müdahalesine çok az ihtiyaç duyan ilk otonom siber saldırıların önümüzdeki 3 ay içerisinde ortaya çıkabileceğini düşünüyor. Daha karmaşık ve tamamen kendi kendine gerçekleşen siber saldırıların ise 6 ay içerisinde yaygınlaşabileceği öngörülüyor.
Yapay zeka saldırıları makine hızına taşıyabilir
Söz konusu Google raporunda saldırganların açık kaynaklı sızma testi araçlarını kötü niyetli kullandığına dikkat çekiliyor. ARTEX, CAIRN, CyberStrikeAI ve HexStrike AI gibi çerçevelerin ABD'deki havacılık, finans, savunma ve sağlık sektörlerini hedef alan operasyonlarda kullanıldığı belirtiliyor.
Bu sistemler güvenlik açıklarını tespit etme ve istismar süreçlerini büyük ölçüde otomatikleştirebiliyor. Böylece siber saldırılar geleneksel yöntemlere göre çok daha hızlı düzenlenebiliyor.
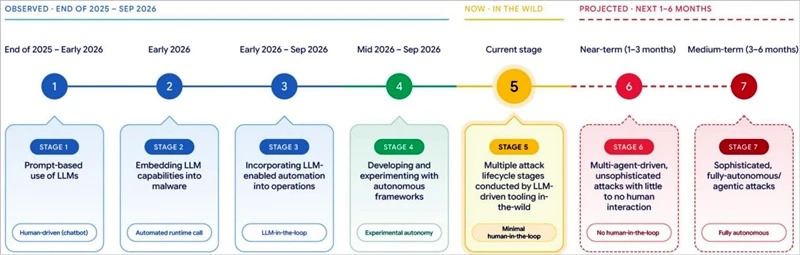
İnsan müdahalesi olmadan güvenlik açığı istismarı
Rapordaki dikkat çekici örnekler arasında Fransız medya ve eğitim sitelerini hedef alan saldırılar da yer aldı. Siber güvenlik uzmanları "exploit_agent" isimli çoklu ajan sisteminin bir güvenlik açığını tespit etme ve istismar etme işlemlerini ilk defa insan müdahalesi olmadan tamamen otomatik olarak gerçekleştirdiğini tespit etti.
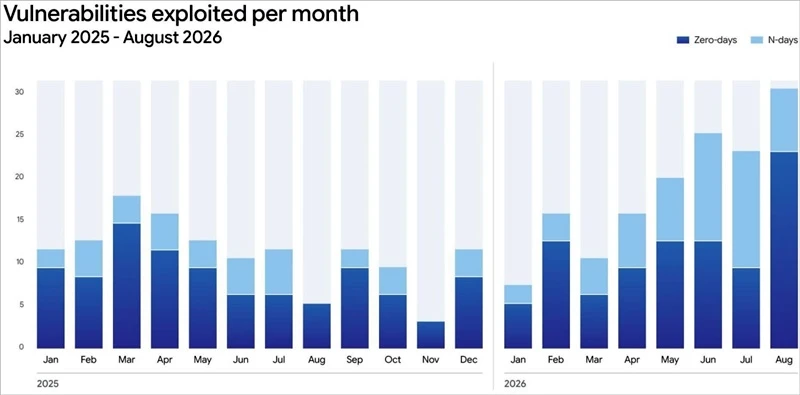
Otonom sistemler ayrıca yazılım güncellemelerini analiz ederek yeni güvenlik açıklarını da tespit edebiliyor. Bu durum ise savunma ekiplerinin saldırıları tespit ederek gerekli güvenlik yamalarını hazırlaması için kalan süreyi önemli ölçüde azaltabilir.
Raporda ayrıca Kuzey Kore bağlantılı olduğu değerlendirilen UNC6836 grubuna da yer verilmiş. Grubun Kuzey Amerika ve Avrupa'daki kripto para şirketlerini hedef alan saldırılarda değiştirilmiş Claude Code kullandığı bildiriliyor. Saldırganların bu yöntem sayesinde hedef sistemlere SOMBERMEME isimli arka kapıyı yerleştirdiği bilgisi veriliyor.