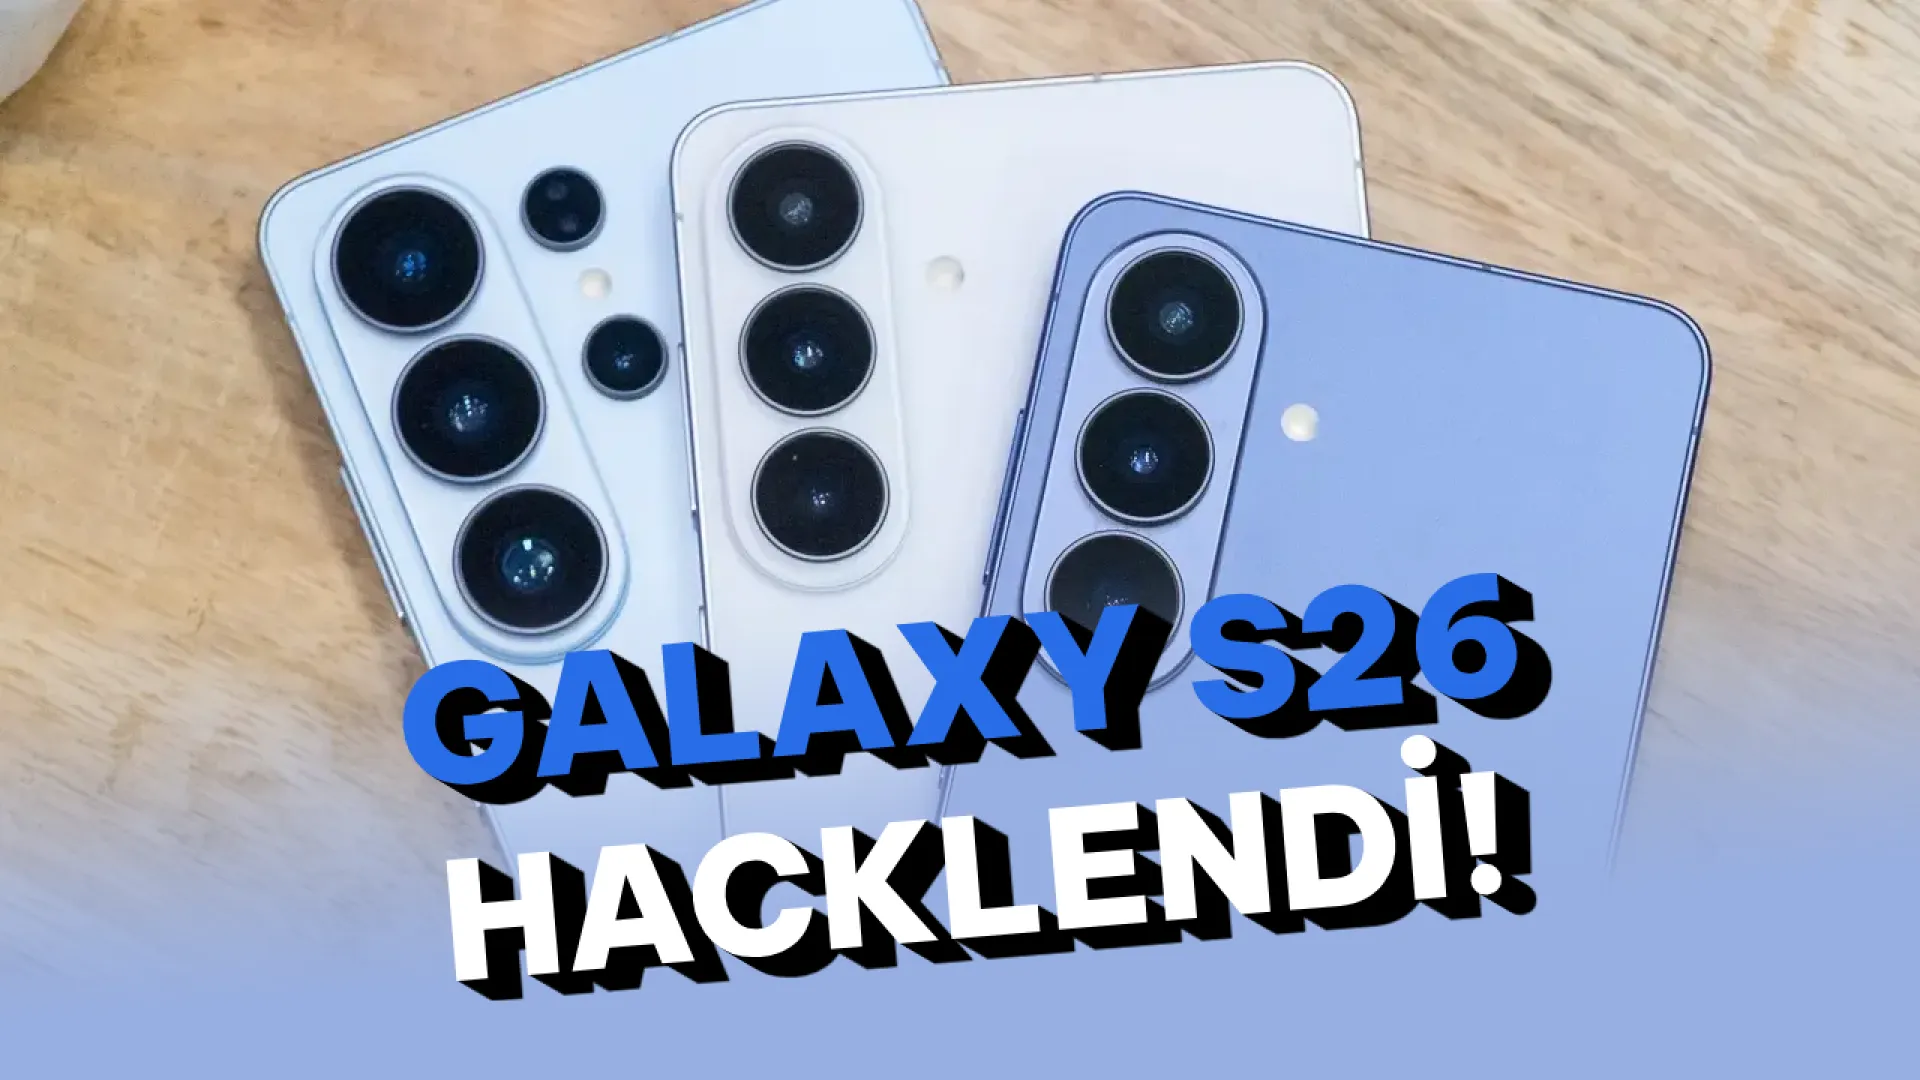
Dünyanın en prestijli siber güvenlik yarışmalarından biri olan Pwn2Own'da akıllı telefonların güvenlik sınırlarını zorlayan çarpıcı bir olay meydana geldi. Japon güvenlik şirketi Ikotas Labs araştırmacıları, Samsung'un amiral gemisi telefonu Galaxy S26'yı son derece basit bir şekilde uzaktan ele geçirdi.
Araştırmacılar, Galaxy S26'ya zararlı bir e-posta göndererek cihazın uzaktan kontrol edilebildiğini gözler önüne serdi. Test ortamında gerçekleştirilen bu saldırı, mobil cihazlardaki güvenlik açıkları konusundaki hassasiyetleri bir kez daha gündeme getirdi.
Galaxy S26 e-posta yoluyla hacklendi
Zero Day Initiative verilerine göre saldırıda kullanılan güvenlik açıklarından biri Samsung tarafından zaten biliniyordu. Fakat bu açık henüz yamalanmamıştı. Ikotas Labs bu başarısı nedeniyle 11.000 dolar ödül kazandı.
Ikotas Labs CEO'su Stoki Tsuji konuyla ilgili yaptığı açıklamada, prosedürün virüslü e-postanın iletilmesini ve yerel ayrıcalık yükseltmesinin ayrı bir yönteminin kullanılmasını içerdiğini dile getirdi.
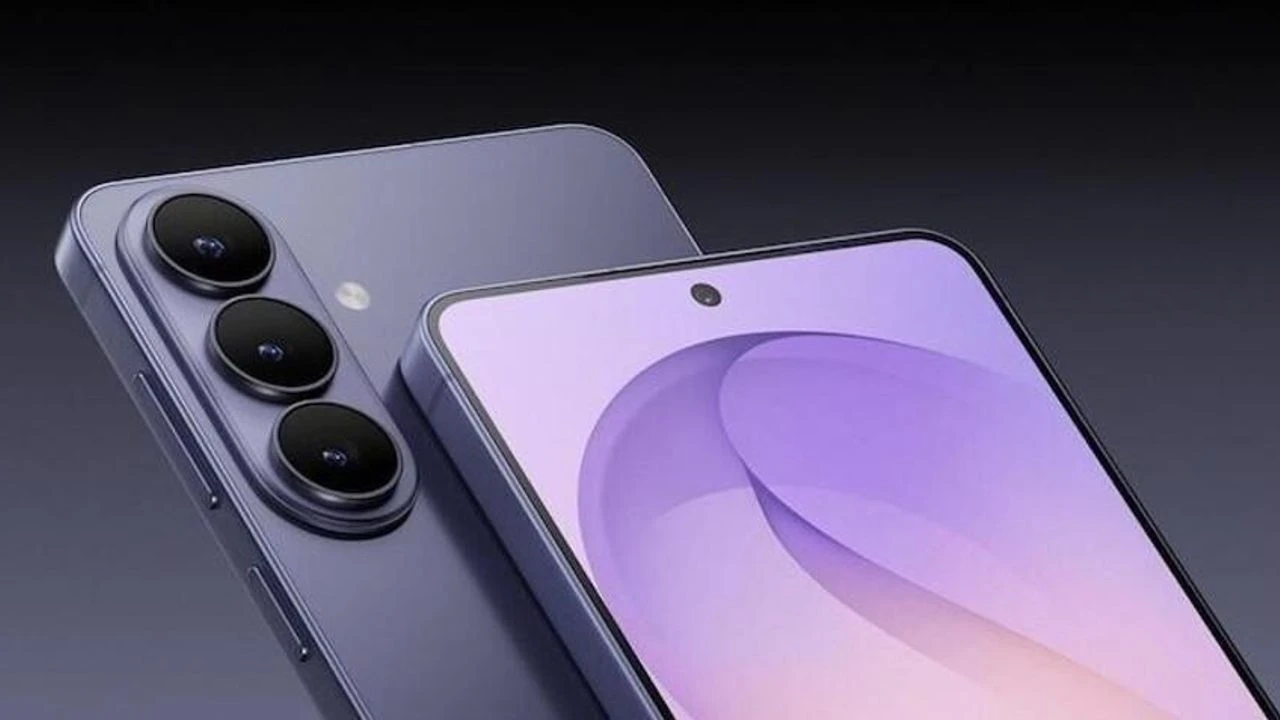 Fakat güvenlik nedenleriyle araştırmacılar bu başarıyı nasıl elde ettiklerini açıklamadı. Zira bu açıklar kötü niyetli kişiler tarafından istismar edilebilir.
Araştırmacılar Google Pixel 10'u da ele geçirdi
Ikotas Labs aynı etkinlikte bir Google Pixel 10'u da hacklemeyi başardı ve 300.000 dolar ödül kazanarak etkinlikteki en yüksek ücretli ekip oldu.
Elbette ki bu tür saldırılar kullanıcılar için ne kadar korkutucu olsa da kontrollü ortamlarda test yapmak, üreticilerin zayıf noktaları belirlemelerine ve suçlular tarafından istismar edilmeden önce güvenlik açıklarını düzeltmelerine olanak tanıyan sorumlu bir çalışma biçimi olarak biliniyor.
Samsung ve Google'ın bu güvenlik açıklarını kapatmak için yakında güvenlik güncellemeleri yayınlaması bekleniyor.