Windows 11 işletim sisteminde SignDrop ismi verilen zafiyet, standart kullanıcı yetkilerine sahip saldırganların sistem üzerinde en yüksek ayrıcalık seviyesi olan SYSTEM erişimini elde etmesine olanak tanıyor. Üstelik saldırı yöntemi, Microsoft'un daha önce benzer tehditleri engellemek için geliştirmiş olduğu bir güvenlik sistemini hedef alıyor.
Microsoft'un güvenlik önlemi saldırıya açık hale geldi
Güvenlik araştırmacısı Abdelhamid Naceri (MSNightmare / Nightmare Eclipse), 10 Kasım 2026'da GitHub üzerinden açığa ilişkin kavram kanıtlama (PoC) kodunu yayınladı.
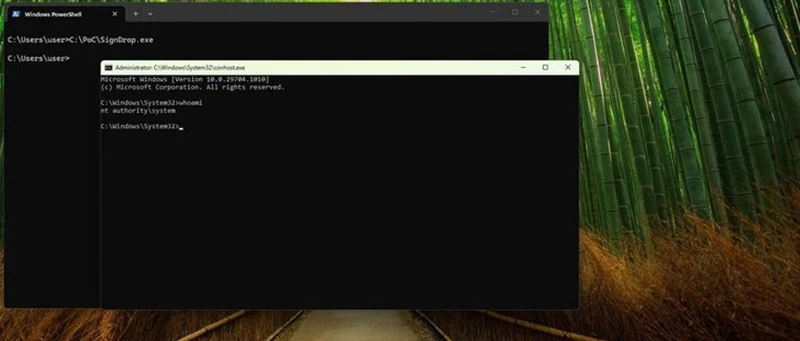
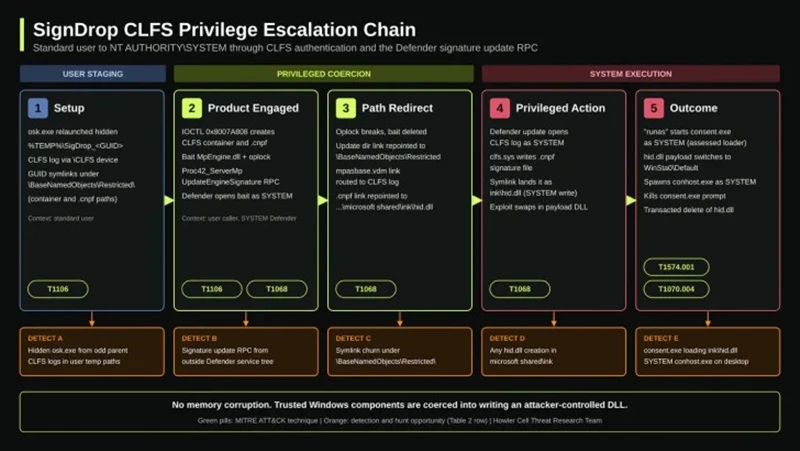
SignDrop, Windows'un günlük dosyalarını yöneten Ortak Günlük Dosya Sistemi (CLFS) sürücüsündeki bir güvenlik sorunundan yararlanıyor. Microsoft, Ekim 2025'te benzer yetki yükseltme saldırılarını önlemek amacıyla CLFS günlük dosyalarına kriptografik kimlik doğrulama kodları eklemişti.
Ancak yeni saldırı yöntemi bu korumayı aşabiliyor. Saldırgan, özel olarak hazırlanmış bir günlük dosyasını Microsoft Defender gibi yüksek yetkilere sahip bir Windows sürecine açtırıyor. Bunun sonucunda CLFS sürücüsü, SYSTEM ayrıcalıklarıyla .cnpf uzantılı bir doğrulama dosyası oluşturuyor. Saldırganlar bu işlem üzerinden sistemin kontrolünü ele geçirebiliyor.
 ÖNERİLEN
Antivirüs korumalarını da aşabilir
Bağımsız siber güvenlik firması Cyderes'in uzmanları tarafından da test edilen yöntem, işlemleri meşru Windows güvenlik yazılımları üzerinden yürütüyor. Bu durum, saldırının antivirüs ve EDR sistemlerindeki kurcalama korumalarını aşma potansiyelini artırıyor.
Naceri, Windows 11 26H2 ve Windows Server 2025 üzerinde test ettiği açığın dünya genelindeki Windows kurulumlarının yaklaşık %80'ini etkileyebileceğini öne sürüyor. Ancak bu oran henüz bağımsız olarak doğrulanmış değil.
Microsoft henüz yama yayınlamadı
SignDrop için şu ana kadar resmi bir CVE numarası veya güvenlik yaması yayınlanmadı. Microsoft ise konuyu araştırdığını ve Defender'ın bu tür istismar girişimlerini tespit ederek engelleyebildiğini açıkladı.
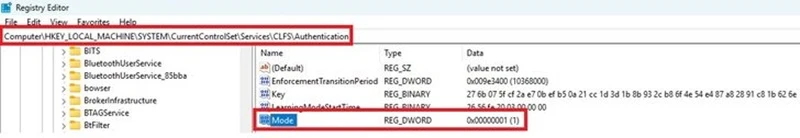
Uzmanlar, saldırılara karşı koruma sağlamak amacıyla CLFS doğrulama mekanizmasının devre dışı bırakılmaması gerektiğini vurguluyor. Böyle bir değişiklik ise daha eski bellek bozulması açıklarının yeniden kullanılmasına zemin hazırlayabilir deniliyor.